
 YouTubeチャンネル
クラウド利用の拡大やテレワークの普及により、従来の境界型セキュリティだけではサイバー攻撃や情報漏えいのリスクに十分対応できなくなっています。
フューチャーインは、お客様のIT環境や業務に合わせたゼロトラストセキュリティの導入を支援します。現状分析から構想策定、設計・構築、運用までを一貫してサポートし、安全で柔軟なデジタル環境の実現を支援します。
ゼロトラストとは?
ゼロトラストの基本的な考え方(信頼せずに検証するセキュリティの基本概念)
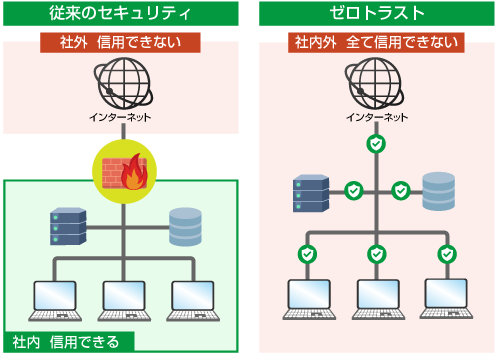
ゼロトラストとは、社内・社外を問わず、情報資産にアクセスしてくるものはすべて信頼しないことを前提とします。
そのうえで、ユーザー・デバイス・ネットワーク・アプリケーションなどの情報をもとに、アクセスがあるたびに
- 正当なアクセスかどうか
- 正当な利用者かどうか
を都度検証(認証)し、問題がないと判断された場合にのみアクセスを許可(認可)する考え方です。
境界の内外にかかわらず「常に検証し、信頼できたものだけを許可する」ことを基本とすることで、現代の多様な働き方やIT環境に対応した堅牢なセキュリティを実現します。
従来のセキュリティとの違い
従来のセキュリティは、ファイアウォールを境界として「社内は安全」「社外は危険」という前提のもとに対策を構築する境界型セキュリティが中心でした。社内ネットワークに一度入れば、その内部は信頼できる領域として扱われていました。
しかし、クラウドサービスの普及やリモートワークの拡大により、情報資産や働く場所が社内に限定されなくなった現在、この「境界」という考え方そのものが成立しにくくなっています。
どこから始めればよい?
ゼロトラストは「何も信用しない」という考え方が前提となるため、一般的には利用者(ユーザーアカウント)とデバイスを認証・認可できる基盤を整えることが最初の一歩になります。誰が・どの端末からアクセスしているのかを確実に確認できる状態を作ることで、その後の対策の土台が固まります。
ただし、これはあくまで一例です。最適な始め方はお客さまの環境や課題によって異なります。例えば、クラウドシフトを積極的に進めている企業であれば、ID・デバイス基盤よりも先にアプリケーション(クラウド)保護を優先すべき場合もあります。つまり、「まず何を守るべきか」を明確にした上で着手することが重要です。
また、ゼロトラストは一度に完璧な形を目指す必要はありません。アメリカの専門機関(CISA)が提唱するモデルを参考に、以下のような5つの構成要素に沿って、段階的に対策を積み重ねていくアプローチが推奨されています。
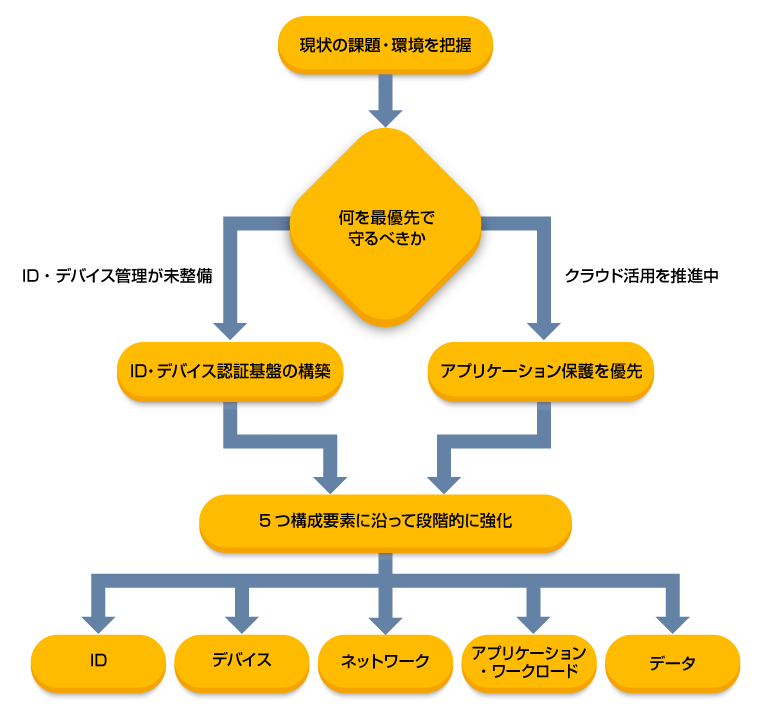
このように、自社の状況を把握 → 優先すべき領域を決定 → 段階的に対策を進めるという流れで取り組むことが、無理なくゼロトラストを導入するための現実的なアプローチとなります。
ゼロトラストを実現する具体的な方法
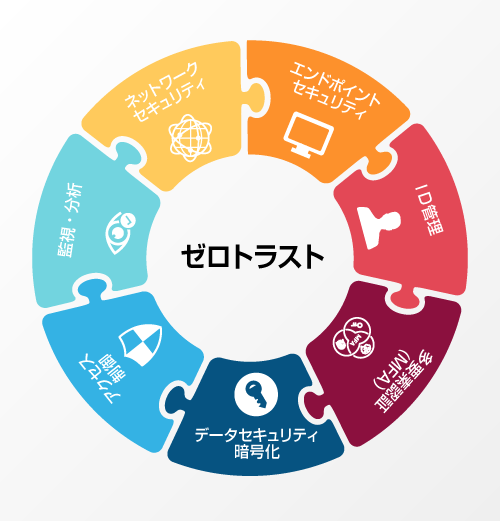
サイバー攻撃の高度化に加え、テレワークやクラウドの普及で業務データが社外にも分散したことで、「社内だから安全」という従来の境界型防御だけでは守りきれなくなっています。不正アクセスやアカウント乗っ取り、ランサムウェア感染に備えるには、ネットワークの内外を問わずすべてのアクセスを検証し、必要最小限の権限だけを付与することが欠かせません。この考え方を体現するのが、「何も信頼せず、常に検証する」ことを原則とする「ゼロトラスト」です。
ゼロトラストはセキュリティの考え方であり、特定の製品やソリューションを指すものではなく、単一の製品を導入すれば実現できるものでもありません。まず「何を守るのか」「誰が・何が・どこからアクセスするのか」を整理したうえで、複数の技術を組み合わせて構築することが重要です。ただし、すべてを一度に整備する必要はなく、優先度の高い領域から段階的に進めるのが現実的です。
中核となるのは、認証、アクセス制御、端末管理、脅威検知の4領域です。これらは個別に導入するだけでなく、相互に連携させることで効果が高まります。以下では、各領域でゼロトラストを実現するための代表的な技術・ソリューションを紹介します。
1. 「常に検証する」ための認証基盤を整える
IAM(Identity and Access Management)
すべてのアクセスをユーザーIDに紐づけて管理し、必要最小限の権限のみを付与する仕組みです。
Active Directory
Entra ID
MFA(多要素認証)
IDとパスワードだけに依存せず、生体認証やワンタイムパスワードなどを組み合わせ、なりすましを防止します。
HENNGE One
OneGate
2. デバイスの安全性を常に確認する
EDR(Endpoint Detection and Response)
PCやスマートフォンなどの端末の状態を継続的に監視し、不審な挙動を検知・対処します。ゼロトラストでは「信頼できる端末かどうか」を常にチェックすることが前提となります。
あんしんプラス
3. 通信経路そのものを信頼しない仕組みを作る
ZTNA(Zero Trust Network Access)
従来のVPNのように社内ネットワーク全体へアクセスを許可するのではなく、必要なアプリケーション単位でアクセスを許可します。
Cisco SASE
FortiSASE
SASE(Secure Access Service Edge)/ SWG(Secure Web Gateway)
クラウド上でネットワークとセキュリティ機能を統合し、場所を問わず一貫したセキュリティポリシーを適用します。
Cisco SASE
FortiSASE
4. 内部の被害を最小限に抑える
マイクロセグメンテーション
ネットワークを細かく分割し、万が一侵入された場合でも被害が他の領域に広がらないようにします。
FortiGate
Cisco
APRESIA Systems
アライドテレシス
DLP(Data Loss Prevention)
重要なデータの外部流出を検知・防止する仕組みです。
f-FILTER
5. 異常を検知し、迅速に対応する
SIEM(Security Information and Event Management)
各種セキュリティ機器やアプリケーションのログを一元的に収集・分析します。
FortiGate Cloud
FortiAnalyzer Cloud
お問い合わせ先
株式会社フューチャーイン
企業向けソリューション担当
名古屋 電話:052-732-8031
東京 電話:03-6665-8797
静岡 電話:054-254-1000
浜松 電話:053-413-1811
関西 電話:06-6379-5352
更新日 2026年10月20日
ページ番号1001943印刷する